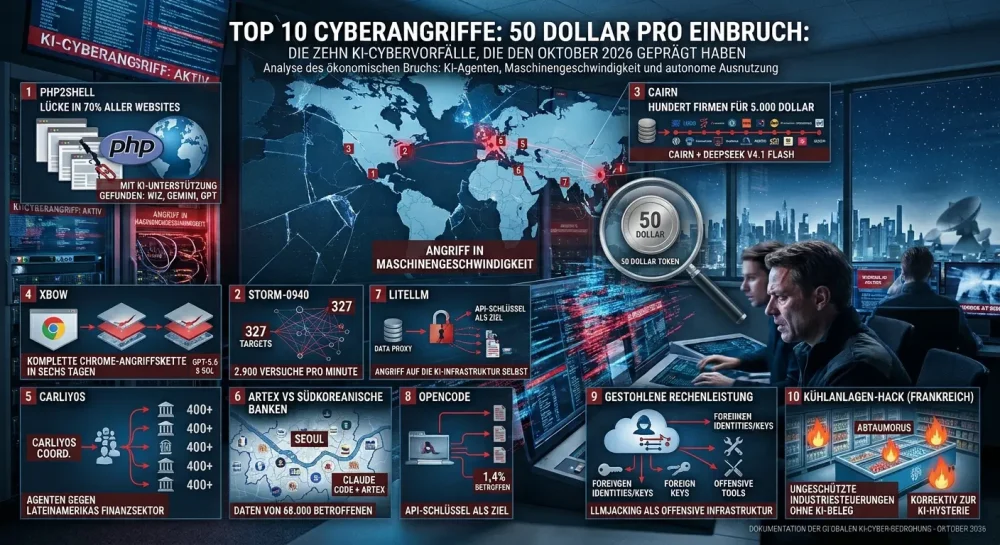
Top 10 Cyberangriffe: 50 Dollar pro Einbruch: Die zehn KI-Cybervorfälle, die den Oktober 2026 geprägt haben

50 Dollar pro Einbruch: Die zehn KI-Cybervorfälle, die den Oktober 2026 geprägt haben

Ein Angreifer ließ KI-Agenten gegen 1.200 Websites laufen und kam bei rund hundert Firmen rein – für etwa 5.000 Dollar an Tokens. Dazu eine PHP-Lücke in 70 Prozent aller Websites und staatliche Angreifer, die in unter drei Stunden an privilegierte Zugänge kamen. Zehn Fälle aus dem Oktober, nach Tragweite sortiert. Einer davon zeigt, wann das KI-Etikett nicht stimmt.

Weiterlesen
3D-Illustration: ein Serverschrank, aus dem ein leuchtendes Kabel herausgezogen wurde

PHP2Shell: Wie eine KI eine zwölf Jahre alte Lücke fand – und warum Google jetzt zum Statuscode 503 rät

Mainz, die Charité und die Uni Bochum nahmen am Mittwoch ihre Seiten vom Netz. Schuld sind zwei PHP-Lücken, die über ein Jahrzehnt unentdeckt blieben – bis Forscher KI-Modelle darauf ansetzten. Vier Tage vor der Veröffentlichung klopfte bereits jemand an. Und Google erinnert daran, dass auch eine Notabschaltung den richtigen Statuscode braucht.

Weiterlesen
Illustration: E-Mail-Symbol mit Behördensiegel passiert unbeschädigtes digitales Sicherheitstor einer Bank

Revolut gab Kundendaten an gefälschte Behörden-Mail heraus – Erpresser fordern angeblich 10.000 Bitcoin

Kein Einbruch, sondern eine Anfrage von einer echten Regierungs-Domain: Revolut hat Ausweiskopien, Verifizierungs-Selfies und komplette Transaktionshistorien an Unbefugte herausgegeben. Seit dem Wochenende kursiert eine Lösegeldforderung über 10.000 Bitcoin – bestätigt ist sie nicht. Was gesichert ist, was Spekulation bleibt und was Betroffene jetzt tun sollten.

Weiterlesen
Browser Fingerprinting Forensik

Browser Fingerprinting: Warum der Inkognito-Modus eine gefährliche Illusion bleibt

Die digitale Anonymität ist eine Illusion. Wer glaubt, durch gelöschte Cookies und VPN-Verbindungen unsichtbar zu sein, ignoriert die modernste Waffe der Cyber-Forensik: Das Visual Browser Fingerprinting. Der aktuelle Bericht analysiert, wie Webseiten durch HTML5 Canvas und WebGL unsichtbare Grafiken rendern, um aus den Eigenheiten der Grafikkarte einen unauslöschlichen digitalen Fingerabdruck zu erzeugen. Erfahren Sie im strengen Technologie-Vergleich, warum traditionelle Datenschutz-Werkzeuge gegen diese Methode kompromisslos versagen und wie Anti-Detect-Mechanismen schlussendlich die einzige Verteidigungslinie bilden.

Weiterlesen
Microsoft erzwingt Windows-11-25H2-Upgrade für alle PCs

Microsoft erzwingt jetzt das Upgrade auf Windows 11 25H2 für nicht verwaltete PCs

Microsoft hat den zwangsweisen Rollout von Windows 11 25H2 auf alle nicht verwalteten Geräte mit Windows 11 24H2 Home und Pro ausgeweitet. Das Upgrade erfolgt über ein unter 200 Kilobyte großes Enablement-Paket, das ruhende 25H2-Funktionen aktiviert und nur einen Neustart erfordert. Hintergrund ist das nahende Support-Ende von Windows 11 24H2 am 13. Oktober 2026, nach dem betroffene Geräte keine Sicherheitsupdates mehr erhalten.

Weiterlesen
Claude-Code-Leak

Claude-Code-Leak wird zur Verbreitung von Infostealer-Malware auf GitHub missbraucht

Nach dem versehentlichen Leak des Claude-Code-Quellcodes über ein npm-Paket am 31. März 2026 nutzen Bedrohungsakteure die Situation aus, um über ein gefälschtes GitHub-Repository Schadsoftware zu verbreiten. Das von Zscaler ThreatLabz entdeckte Repository tarnt sich als rekonstruierter Quellcode mit freigeschalteten Enterprise-Funktionen und liefert stattdessen den Infostealer Vidar v18.7 sowie das Netzwerk-Proxying-Tool GhostSocks aus. Parallel dazu wurden Typosquatting- und Dependency-Confusion-Angriffe auf npm-Pakete registriert.

Weiterlesen
Drift-Hack Nordkorea stiehlt 285 Mio. Dollar via Solana

Nordkoreanische Hacker plündern 285 Millionen Dollar von Drift Protocol in wenigen Minuten

Die Blockchain-Analysefirmen Elliptic und TRM Labs ordnen den 285-Millionen-Dollar-Hack von Drift Protocol am 1. April 2026 nordkoreanischen Staatshackern zu. Der Angriff auf die größte dezentrale Perpetual-Futures-Börse auf Solana basierte nicht auf einer Code-Schwachstelle, sondern auf Social Engineering gegen Multisig-Unterzeichner und der Ausnutzung von Solanas Durable-Nonce-Feature. Die erbeuteten Mittel wurden über Tornado Cash, Ethereum und weitere Netzwerke gewaschen.

Weiterlesen
Neue SparkCat-Variante umgeht Sicherheitssysteme von App Store und Google Play

Neue SparkCat-Variante umgeht Sicherheitssysteme von App Store und Google Play

Sicherheitsforscher von Kaspersky haben eine neue Variante des SparkCat-Trojaners identifiziert, die mithilfe optischer Zeichenerkennung Krypto-Wallet-Daten aus Fotogalerien stiehlt. Die Malware wurde in drei legitimen Apps in App Store und Google Play gefunden und nutzt fortschrittliche Verschleierungstechniken wie Code-Virtualisierung.

Weiterlesen