SANDWORM_MODE Malware

npm Supply Chain Angriff: Wenn deine KI heimlich Passwörter stiehlt

Es ist der absolute Albtraum für jeden Entwickler: Der kürzlich entdeckte npm Supply Chain Angriff (bekannt als SANDWORM_MODE) nutzt simple Tippfehler bei der Paketinstallation, um einen zerstörerischen Wurm zu entfesseln. Ich habe die Anatomie dieses Angriffs analysiert und zeige auf, wie die Malware heimlich bösartige Server in moderne KI-Editoren wie Cursor oder Windsurf injiziert, um Passwörter und SSH-Schlüssel zu stehlen. Erfahren Sie, warum Sie Ihre GitHub-Tokens jetzt sofort rotieren müssen und wieso extreme Vorsicht im Terminal im Endeffekt der einzige Schutz für Ihr Unternehmen bleibt.

Weiterlesen
Datenleck Report 2025

Datenleck Report 2025: Der totale Kollaps deiner digitalen Privatsphäre

Es ist die erschreckendste IT-Statistik des Jahres. Der aktuelle Datenleck Report 2025 (basierend auf den Daten von Surfshark) zeigt einen dramatischen Kontrollverlust im Netz. Hunderte Millionen Datensätze und Identitäten wurden von Hackern erbeutet und im Darknet verkauft. Ich habe die Angriffsvektoren forensisch analysiert und zeige schonungslos auf, warum das Recyceln von Passwörtern einem digitalen Suizid gleicht. Erfahren Sie im ungeschönten Sicherheits-Vergleich, warum im Endeffekt nur physische Hardware-Schlüssel (wie der YubiKey) Ihre Existenz vor der automatisierten Kriminalität schützen können.

Weiterlesen
Paypal Datenleck 2026

Paypal Datenleck: Wenn dein digitales Portemonnaie geplündert wird

Es ist der absolute Albtraum beim Online-Shopping: Das Magazin Forbes bestätigt ein massives Paypal Datenleck, bei dem Kriminelle unautorisierte Abbuchungen vorgenommen haben. Ich habe den Vorfall aus dem Februar 2026 forensisch analysiert und decke auf: Nicht die Server des Bezahldienstes wurden geknackt, sondern das gefährliche Passwort-Recycling der Nutzer gnadenlos ausgenutzt. Erfahre im direkten Sicherheitsvergleich, warum Passwörter allein nicht mehr ausreichen und wie du dein digitales Portemonnaie im Endeffekt nur mit Hardware-Schlüsseln wie dem YubiKey wirklich absicherst.

Weiterlesen
Hackerangriff auf Amazon

Hackerangriff auf Amazon bestätigt: Die neue Dimension des KI-Terrors

Die Meldung „Hackerangriff auf Amazon bestätigt“ erschüttert aktuell die IT-Welt. Angreifer haben sensible Daten erbeutet und weltweit über 600 Systeme kompromittiert. Ich habe die Berichte von Amazon Threat Intelligence forensisch analysiert und decke auf: Es waren keine komplexen Zero-Day-Lücken, sondern der rücksichtslose Einsatz kommerzieller KI-Dienste gepaart mit dem Fehlen von Multi-Faktor-Authentifizierung (MFA). Erfahre im direkten Vergleich, wie künstliche Intelligenz Cyberkriminalität jetzt massentauglich macht und warum ungesicherte Management-Ports im Endeffekt den Untergang für dein Netzwerk bedeuten.

Weiterlesen
Top Vulnerability Scanner

Top 10 Vulnerability Scanner: Wer findet die Lücke wirklich?

Blindflug in der IT-Sicherheit ist fahrlässig. Ein professioneller Vulnerability Scanner ist heute das wichtigste Radar für jedes Security Operations Center. Mein Team und ich haben den Markt analysiert und die Top 10 Tools für Netzwerke, Cloud und Web-Applikationen einem Härtetest unterzogen. Von Open-Source-Lösungen bis zu Enterprise-Suiten: Erfahren Sie, warum die Vermeidung von False Positives entscheidend ist und welches Tool im Endeffekt als unbestrittener Sieger die Infrastruktur dominiert.

Weiterlesen
Ivanti EPMM Angriffe seit Sommer 2025

BSI-Alarm zu Ivanti EPMM: Warum Ihr MDM seit Sommer 2025 offen sein könnte

Es brennt im MDM: Das BSI hat heute die Warnstufe für Ivanti EPMM (ehemals MobileIron) aktualisiert. Zwei kritische Schwachstellen (CVSS 9.8) erlauben Angreifern die komplette Übernahme der Geräteverwaltung – und das ohne Passwort. Meine Analyse des BSI-Berichts enthüllt ein beängstigendes Detail: Die Angriffe laufen unbemerkt schon seit Sommer 2025. Ich zeige, warum ein einfaches Update jetzt nicht mehr reicht und wie Sie „Sleeper Shells“ in Ihrem Netzwerk finden.

Weiterlesen
Python Deserialization Attack

Taiga.io RCE (CVE-2025-62368): Wenn das Projektmanagement zur Hintertür wird (Sicherheitsanalyse)

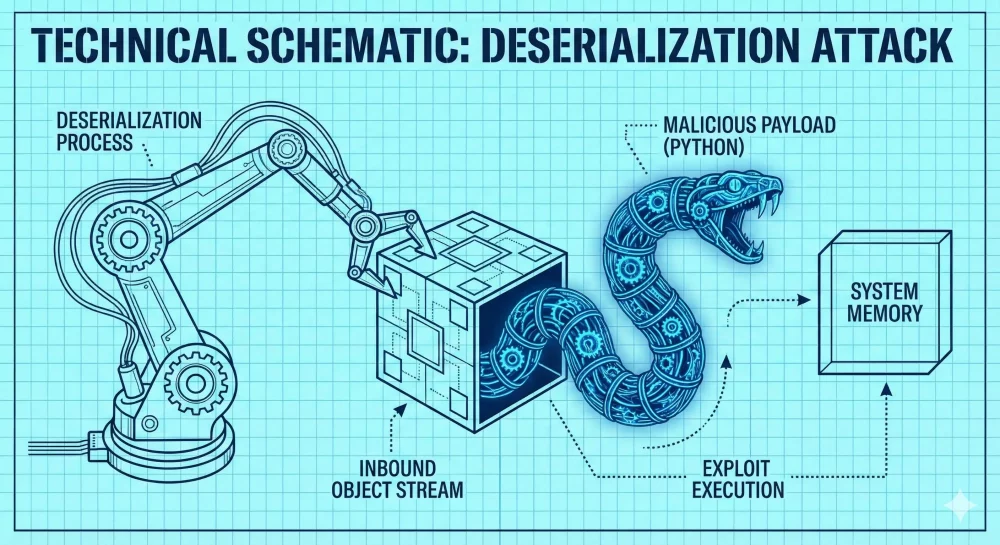
Interne Tools werden oft vernachlässigt – ein tödlicher Fehler. Eine neue Sicherheitslücke im beliebten Projektmanagement-Tool Taiga.io (CVE-2025-62368) ermöglicht es Angreifern, über einen einfachen Benutzeraccount den gesamten Server zu kapern. Da Metasploit nun ein fertiges Modul liefert, ist Ihre interne Dokumentation und Planung akut gefährdet. Dieser Report erklärt die technische Mechanik der Python-Deserialisierung und wie Sie das Loch stopfen.

Weiterlesen
Magento RCE CVE-2025-54236

Magento „SessionReaper“ (CVE-2025-54236): Warum Ihr Shop vielleicht schon für Hacker arbeitet

Während Sie schliefen, könnte Ihr Online-Shop zum Werkzeug für Kreditkartendiebe geworden sein. Eine neue kritische Schwachstelle in Magento und Adobe Commerce, genannt „SessionReaper“ (CVE-2025-54236), erlaubt Hackern die volle Serverübernahme – ganz ohne Passwort. Seit der Veröffentlichung eines automatischen Metasploit-Exploits zählt jede Stunde. In diesem Artikel erklären wir die Technik der „verschachtelten Deserialisierung“ und liefern einen Notfallplan zur Abwehr.

Weiterlesen
Burp Suite Persistence

Burp Suite Persistence: Wenn der Jäger zum Gejagten wird

Es ist der Albtraum jedes Pentesters: Das eigene Werkzeug wird zur Hintertür. Mit dem neuesten Update bietet Metasploit ein Modul, das bösartige Erweiterungen in Burp Suite installiert, um dauerhaften Zugriff auf Systeme zu sichern. In diesem Deep Dive zeige ich dir, wie dieser „Hack the Hacker“-Angriff funktioniert, warum er Firewalls so elegant umgeht und wie du überprüfst, ob dein Burp noch dir gehört.

Weiterlesen
Metasploit Exploit Updates Q1 Januar 2026

Metasploit Update-Report Q1/2026: Von FreePBX-Chains bis React2Shell – Die 10 wichtigsten Neuerungen

Das Jahr 2026 beginnt für Pentester mit einem Paukenschlag. Rapid7 hat im Januar eine Reihe neuer Metasploit-Module veröffentlicht, die es in sich haben. Statt isolierter Lücken setzt das Framework jetzt auf „Exploit-Chaining“: Die automatische Verkettung von Schwachstellen. In diesem Update-Report analysieren wir die verheerende „Triple-Chain“ gegen FreePBX, den kritischen React2Shell-Exploit und warum plötzlich interne Tools wie Taiga.io und n8n im Fadenkreuz stehen.

Weiterlesen