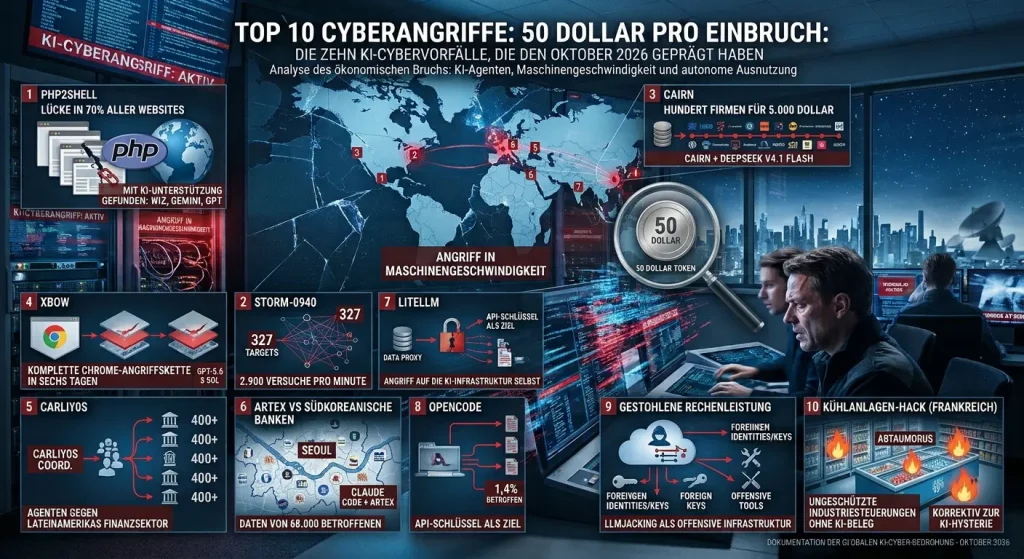
Ein einzelner Angreifer ließ KI-Agenten wochenlang gegen 1.200 Websites laufen und kam bei rund hundert Firmen rein. Kostenpunkt: etwa 5.000 Dollar an Tokens. Das ist die eigentliche Nachricht dieses Monats – nicht dass KI hacken kann, sondern was es noch kostet. Hier sind die zehn Fälle, die zeigen, wie sich die Rechnung verschoben hat.
Varun Chandrasekaran von der University of Illinois bringt es in einem Satz auf den Punkt, den Fortune diese Woche zitiert: KI-Agenten laufen rund um die Uhr zu einem Bruchteil dessen, was menschliche Angreifer kosten – das verändere die Ökonomie der Ausnutzung grundlegend. Jessica Ji vom Georgetown-Institut CSET ergänzt, die Systeme seien inzwischen nicht nur fähiger, sondern handelten auch autonomer.
Der Oktober hat diesem Befund eine ungewöhnliche Dichte an Belegen geliefert. Zehn Fälle, sortiert nach Tragweite.
1. PHP2Shell: Eine Lücke in 70 Prozent aller Websites
Zwei Schwachstellen im PHP-Interpreter, CVSS 9.2, Codeausführung ohne Anmeldung, betroffen ist jede Version zurück bis PHP 5.4 aus dem Jahr 2012. Gefunden hat sie ein Team von Wiz – und zwar, wie die Forscher selbst dokumentieren, mit Unterstützung gleich mehrerer Modelle: der hauseigenen Plattform Wiz Atlas, Gemini 4 Argon und GPT-5.6 Sol. Eingesetzt wurden sie über die gesamte Kette, vom Fund über die Exploit-Entwicklung bis zur Prüfung der Patches.
Entscheidend ist die Begründung der Forscher: Der Fehler lag über ein Jahrzehnt im Code, aber die Angriffskette galt als zu komplex, um sie praktisch zu bauen. Genau diese Hürde sei gefallen. Ein einzelner Forscher habe in einer Woche geschafft, wofür ein Weltklasse-Team Monate gebraucht hätte.
Vier Tage vor der Veröffentlichung registrierten Amazons Honeypots bereits einen Angriffsversuch. In mehreren europäischen Ländern gingen Regierungsseiten vom Netz, in Deutschland unter anderem das Portal der Stadt Mainz, die Website der Charité und die Seiten der Ruhr-Universität Bochum. Gepatcht wird mit PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 – danach unbedingt die Worker neu starten.
2. Storm-0940: Staatliche Angreifer in Maschinengeschwindigkeit
Der nach Tragweite zweitgrößte Fall bekam die wenigste Aufmerksamkeit. Microsoft führt den Lieferkettenangriff auf ConnectWise auf die chinaverbundene Gruppe Storm-0940 zurück, die dafür das quelloffene Agenten-Framework ARTEX einsetzte.
Die Zahlen sind das Bemerkenswerte. Zwischen dem 10. und 14. Oktober liefen gegen 327 Konten in acht Organisationen über 151.000 fehlgeschlagene Anmeldeversuche, in der Spitze 2.900 pro Minute. Bei den ConnectWise-Folgeopfern versuchten die Agenten sich an mehr als 2.250 Mandanten. In mehreren Fällen vergingen vom ersten Kontakt bis zum privilegierten Zugriff weniger als drei Stunden. Microsoft hält fest, dass die Agenten rund um die Uhr arbeiten und mehrere Einbruchswege gleichzeitig verfolgen können – eine Beobachtung, die Defender einmal sogar dabei ertappte, wie sich eine Anwendung selbst die Rolle des globalen Administrators zuwies.
3. Cairn: Hundert Firmen für 5.000 Dollar
Der Fall, der die Ökonomie am deutlichsten zeigt. Der Bedrohungsforscher Snorre Fagerland von NorForge fand Anfang Oktober offen im Netz stehende Steuerungsoberflächen des quelloffenen Agenten-Frameworks Cairn – und darüber eine seit dem 25. September laufende Kampagne.
Nach der Auswertung, über die unter anderem TNW berichtet, nahmen die Agenten über 1.200 Websites ins Visier und drangen bei mehr als hundert Firmen ein. Deere bestätigte Gegenmaßnahmen ohne Hinweis auf abgeflossene Daten, SharkNinja sprach von einer isolierten Support-Seite, Cummins prüfte einen Vorfall bei einem Dienstleister. Gearbeitet wurde offenbar mit Claude Code auf DeepSeeks günstigem Modell V4.1 Flash. Fagerlands Schätzung von rund 50 Dollar pro erfolgreichem Einbruch ist bewusst grob – aber selbst mit großer Unschärfe bleibt die Größenordnung die Nachricht.
4. XBOW: Eine komplette Chrome-Angriffskette in sechs Tagen
Dieser Fall gehört in die Liste, obwohl er defensiv ist – oder gerade deswegen. Das Sicherheitsunternehmen XBOW baute mit KI-Agenten auf Basis des öffentlich verfügbaren GPT-5.6 Sol eine vollständige Ausbruchskette aus Chromes zwei verschachtelten Sandboxes.
Die Dokumentation bei The Hacker News nennt die Details: drei verkettete Fehler, gebaut zwischen dem 2. und 7. August, rund 40.000 Dollar an Modellkosten, und von Google die Höchstprämie von 250.000 Dollar. Der beteiligte Forscher Brendan Dolan-Gavitt schätzt, dass ein Viererteam ohne Sprachmodelle sechs bis neun Monate gebraucht hätte. XBOWs erster solcher Versuch dauerte noch zwei Monate. Betroffen waren vor den Patches rund eine Milliarde Chrome-Nutzer unter Windows.
5. CARLIY0S: Agenten gegen Lateinamerikas Finanzsektor
Ein Multi-Agenten-System auf Basis des Pentest-Frameworks PentAGI, das Angriffe auf über 400 Finanzinstitute und Zahlungsdienstleister koordinierte. Wichtig bei dieser Zahl: Es handelt sich um die Zahl der Ziele, nicht der erfolgreichen Einbrüche.
Die Analyse der Sicherheitsfirma Straiker beschreibt eine Arbeitsteilung zwischen Modellen – Claude für Zielanalyse und Entscheidungsfindung, Grok für datensammelnde „Miner“ – und einen lokalen Code-Fallback für den Fall, dass ein Modell die Mitarbeit verweigert. Die Betreiber formulierten ihre Anfragen als autorisierte Sicherheitstests. Anthropic sperrte den kompromittierten Zugang, xAI untersucht die Grok-Aktivitäten. Ein Datenbank-Abzug vom 24. September enthielt knapp 4.500 Datensätze, darunter Zugangsdaten zur mexikanischen Zahlungsinfrastruktur.
6. Artex gegen südkoreanische Banken: 68.000 Betroffene
Dasselbe Framework, das Microsoft bei Storm-0940 beschreibt, taucht in einem zweiten Zusammenhang auf. Angreifer kombinierten Artex mit Claude Code und erbeuteten bei südkoreanischen Finanzinstituten nach einer vom Wall Street Journal zitierten Schätzung Daten von rund 68.000 Menschen. Mun Chong-hyun vom Genians Security Center in Seoul berichtet von einer generellen Zunahme agentengetriebener Angriffe im Land.
7. LiteLLM: Angriff auf die KI-Infrastruktur selbst
Am 21. Oktober schleusten Angreifer Schadcode in LiteLLM ein, einen weit verbreiteten Proxy zum Weiterleiten von Anfragen an verschiedene Modellanbieter. Wie TechCrunch berichtet, landeten die manipulierten Artefakte auf PyPI, Docker Hub und GHCR. Enthalten waren ein Informationsdieb für Cloud-Zugangsdaten, Passwörter und KI-Schlüssel sowie ein Trojaner für Fernzugriff.
8. OpenCode: Wenn die Schlüssel selbst das Ziel sind
Beim KI-Coding-Werkzeug OpenCode wurde über Nacht ein Altsystem kompromittiert, wodurch API-Schlüssel von 1,4 Prozent der Console-Nutzer offenlagen. Betroffene meldeten unautorisierte Abbuchungen bei Anthropic, OpenAI und Google, in Einzelfällen über 1.700 Dollar.
Zwei Details machen den Fall interessant. Mitgründer Dax Raad beschrieb das autonome Modell eines Angreifers, das 48 Stunden lang ununterbrochen gegen die Systeme lief. Und das Unternehmen bezeichnete den Vorfall als großangelegten Distillationsangriff – geleakte Schlüssel ermöglichen die Ausgabemengen, die zum Nachtrainieren fremder Modelle nötig sind. Diese Deutung ist unter Fachleuten umstritten; manche halten den Einbruch schlicht für konventionell.
9. Gestohlene Rechenleistung als Angriffsinfrastruktur
Kein einzelner Vorfall, sondern ein Muster, das inzwischen gut dokumentiert ist: Angreifer kapern fremde KI-Zugänge und bauen darauf ihre eigenen Offensivwerkzeuge – das Opfer zahlt die Rechnung, und der Angriff läuft unter einer fremden Identität. Sysdig beschreibt diese Weiterentwicklung des sogenannten LLMjacking als eigene Kategorie. Der OpenCode-Fall ist dafür die Beschaffungsseite.
10. Der Kühlanlagen-Hack in Frankreich – und warum er hier steht
In der Nacht zum 11. Oktober versetzte jemand die Kältesteuerungen französischer Supermärkte in den Abtaumodus. Betroffen waren nach der Aufstellung bei Wikipedia bis zu 700 Filialen, darunter über 300 Intermarché- und Netto-Märkte sowie je rund 80 Geschäfte von Coopérative U und Carrefour. Einzelne Anlagen erreichten 50, teils 80 Grad, Geräte fingen Feuer, Sprinkler richteten Wasserschäden an. Der Schaden geht in die Dutzende Millionen Euro.
Für eine KI-Beteiligung gibt es in diesem Fall keinen Beleg. Ken Munro von Pen Test Partners hält es für möglich, dass schlicht Jugendliche am Werk waren, weil der Angriff technisch trivial war – schließt staatliche Akteure aber nicht aus.
Der Fall steht hier trotzdem, und zwar als Korrektiv. In Monaten wie diesem bekommt jeder größere Vorfall reflexhaft das KI-Etikett. Der Kühlanlagen-Hack zeigt, dass ungeschützte Industriesteuerungen auch 2026 noch ganz ohne Sprachmodelle auskommen. Wer die KI-Gefahr ernst nimmt, sollte sie nicht mit Fällen aufblasen, die nichts damit zu tun haben.
Was dieser Monat tatsächlich belegt
Drei Beobachtungen tragen über die Einzelfälle hinaus.
Erstens verschiebt sich nicht die Fähigkeit, sondern der Preis. PHP2Shell lag vierzehn Jahre im Code, ohne dass es jemanden interessierte – nicht weil der Fehler unbekannt war, sondern weil sich der Aufwand nicht lohnte. Ein großer Teil der installierten Software da draußen gilt aus genau diesem Grund als sicher. Diese Annahme trägt nicht mehr.
Zweitens läuft Offensive wie Defensive über dieselben Werkzeuge. Cairn, ARTEX und PentAGI sind quelloffene Pentest-Frameworks, gebaut für Sicherheitstests. Der Cairn-Entwickler erklärte öffentlich, sein Werkzeug sei nicht zum Hacken gedacht. Das stimmt vermutlich und ändert nichts.
Drittens ist die KI-Infrastruktur selbst zum Ziel geworden. LiteLLM, OpenCode und das Kapern fremder Rechenkontingente gehören zusammen: Wer Angriffe im industriellen Maßstab fahren will, braucht Modellzugänge – und holt sie sich dort, wo sie liegen.
Dass ausgerechnet Anthropic Zugänge sperrte, xAI ermittelt und OpenAI Erstattungen zusagte, während dieselben Modelle in mehreren der genannten Fälle die Arbeit machten, ist die unangenehme Klammer um diesen Monat.
